¿Estamos preparados para escalar la IA en nuestras empresas sin perder el control de nuestros datos?
Hemos participado en una jornada de formación y laboratorio organizada por Ingram Micro España y Microsoft, en la que realizamos pruebas prácticas con Microsoft Purview centradas en la IA generativa, Microsoft Copilot y la Shadow AI. La conclusión es clara: la IA solo puede crecer en una empresa si crece a la vez el control sobre sus datos.
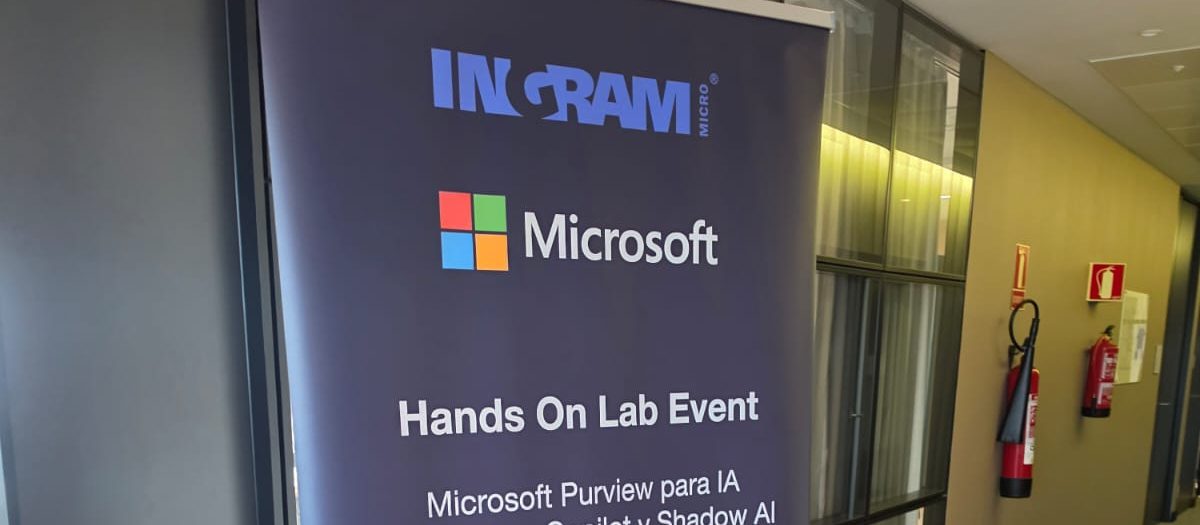
Jornada Hands On Lab de Ingram Micro y Microsoft sobre Microsoft Purview. Foto: Grupo SIL.
La inteligencia artificial ya forma parte del día a día de muchas organizaciones: asistentes que redactan correos, resumen reuniones o analizan documentos en segundos. La pregunta ya no es si las empresas van a usar la IA, sino cómo van a hacerlo sin perder el control de su información.
Con esa pregunta en mente hemos asistido a una jornada de formación y laboratorio organizada por Ingram Micro España y Microsoft, en la que trabajamos de forma práctica con Microsoft Purview en tres escenarios: la IA generativa, Microsoft Copilot y la llamada Shadow AI. Queremos agradecer la invitación y destacar el valor de este tipo de sesiones, en las que se aprende probando y no solo escuchando.
La gobernanza del dato, el gran reto de la IA
Una herramienta de IA trabaja con la información a la que tiene acceso. Si una organización no sabe bien qué datos guarda, dónde están, quién puede verlos y con qué nivel de sensibilidad, la IA puede acabar mostrando a quien no debe información que nunca debió salir de su sitio.
Por eso la gobernanza del dato es uno de los grandes retos de la adopción de la IA. No es un asunto solo técnico: afecta a la protección de datos personales, a la confidencialidad de la información de clientes y proveedores, al cumplimiento normativo y, en definitiva, a la confianza.
Qué aporta Microsoft Purview
Microsoft Purview reúne en una misma plataforma las herramientas de Microsoft para gobernar, proteger y cumplir con la normativa sobre la información de una organización. En la jornada lo vimos en la práctica:
Visibilidad. Saber qué información sensible existe en la organización y cómo se está usando, también cuando interviene una herramienta de IA.
Clasificación y protección. Etiquetar los documentos según su sensibilidad para que esa protección los acompañe, se abran donde se abran.
Prevención de fugas de información. Definir qué datos no deben compartirse ni introducirse en servicios externos, y aplicar esas reglas de forma automática.
Investigación y auditoría. Revisar qué ha pasado con los datos cuando surge una incidencia y apoyarse en la propia IA para analizar el contenido con más rapidez.
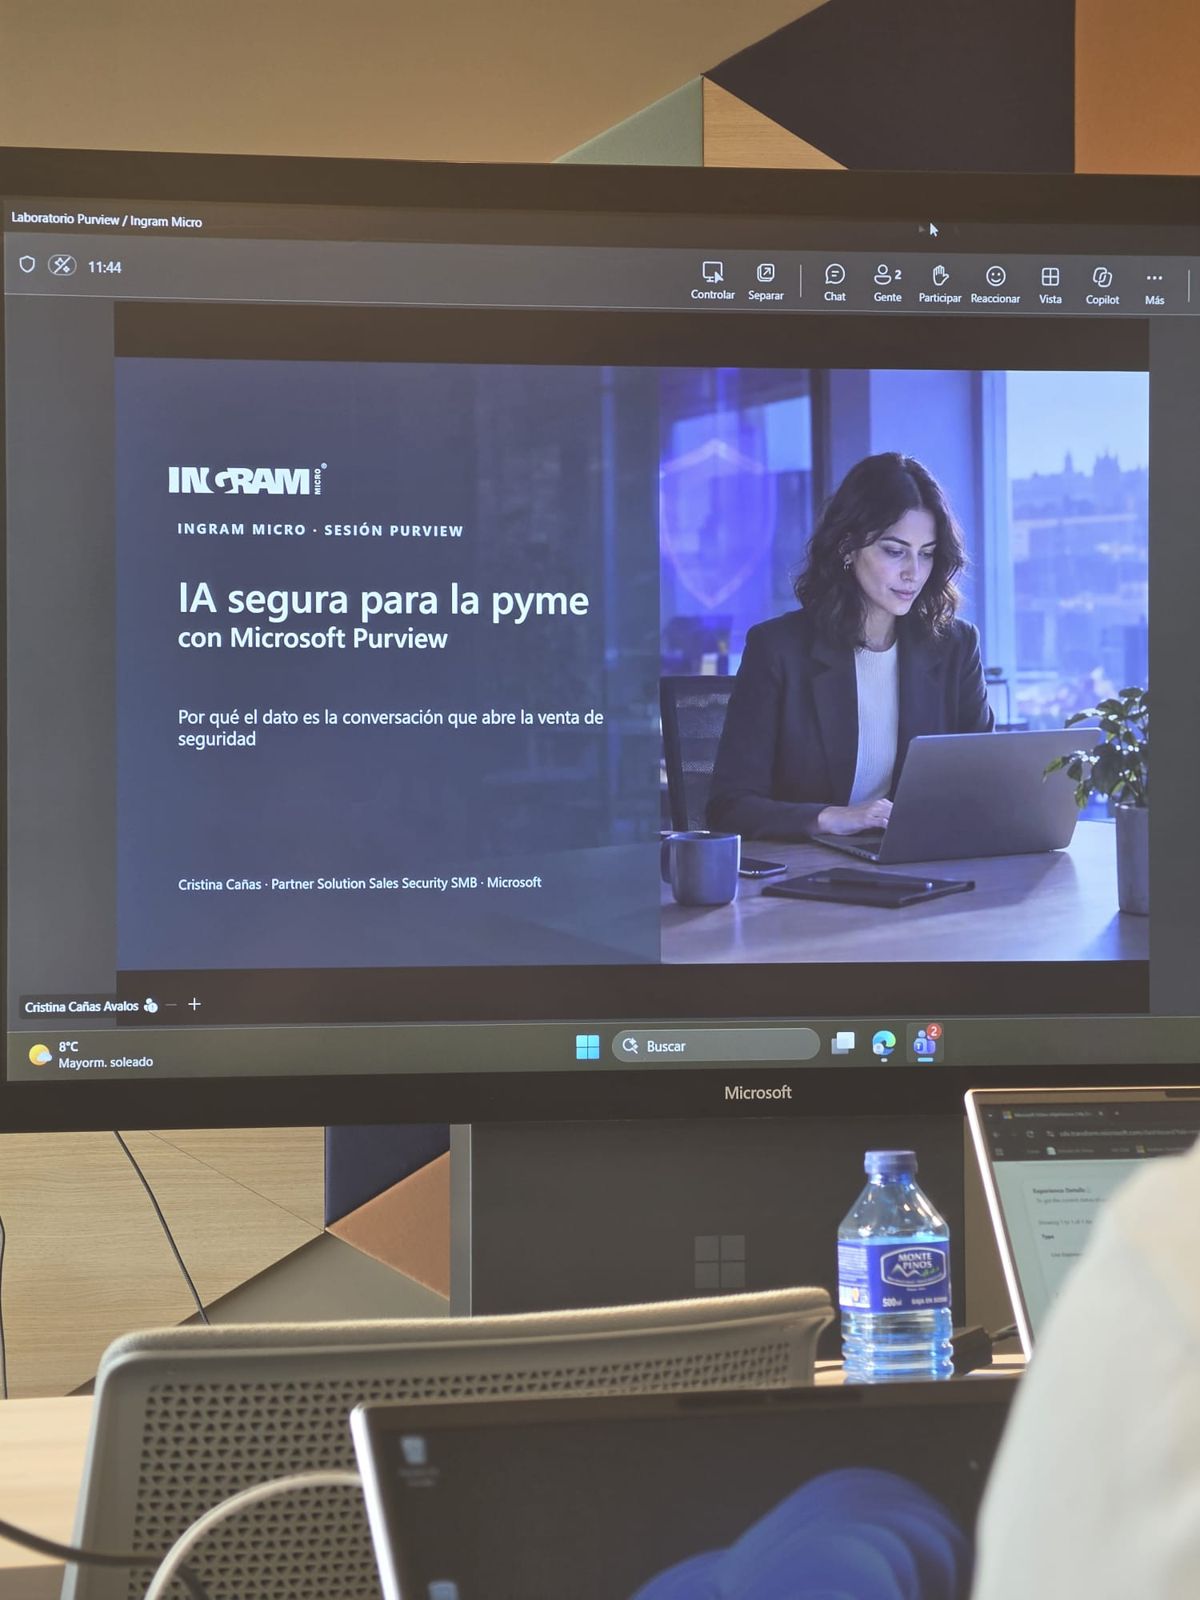
Una de las presentaciones de la jornada: «IA segura para la pyme con Microsoft Purview». Foto: Grupo SIL.
Copilot y la Shadow AI: dos caras de la misma moneda
Microsoft Copilot trabaja dentro del entorno de la organización y respeta los permisos que ya tiene cada usuario. Precisamente por eso, si esos permisos no están bien ordenados, Copilot puede hacer más visible un desorden que ya existía. Antes de desplegarlo conviene revisar quién tiene acceso a qué.
La Shadow AI es el otro extremo: el uso de herramientas de IA que la organización no ha aprobado ni controla. Cuando alguien copia un contrato, una base de datos de clientes o un informe interno en un servicio externo para «ahorrar tiempo», esa información sale del perímetro de la empresa. Detectar ese uso y ofrecer alternativas seguras es hoy tan importante como elegir la herramienta adecuada.
Nuestra reflexión
Salimos de la jornada con una idea clara: no podemos seguir escalando la IA si antes no sabemos qué datos tenemos, quién puede acceder a ellos y cómo se están utilizando.
La IA puede mejorar enormemente nuestra productividad, pero la seguridad y la gobernanza del dato deben avanzar al mismo ritmo. Para las empresas y las administraciones con las que trabajamos, eso se traduce en unos pasos sencillos de enunciar:
Conocer los datos antes de abrir la puerta a la IA: qué hay, dónde está y cuánto importa.
Ordenar los permisos, para que cada persona vea solo lo que necesita.
Definir reglas claras sobre qué herramientas de IA se pueden usar y con qué información.
Formar a los equipos, porque la mejor protección empieza por saber qué no se debe hacer.
Y una pregunta que dejamos abierta para cualquier organización que esté dando sus primeros pasos con la IA: ¿estamos invirtiendo tanto en proteger nuestros datos como en implementar inteligencia artificial?